

還在手動修補資安漏洞? Lucent Sky AVM 整合程式碼安全分析、脈絡判讀與 Instant Fix,助企業消除白箱誤報痛點,將弱點檢測轉化為可執行的修復工作,並持續管理第三方套件風險,提供包含自動化弱點檢測、無原始碼掃描與 CI/CD 串接的整體安全解決方案,幫您建立可量化的應用程式防線,加速 DevSecOps 落地。
快速閱讀導引 - Lucent Sky AVM 從弱點檢測到自動修復,讓 DevSecOps 加速落地
為什麼企業需要從弱點檢測走向自動修復?
在數位服務快速迭代、軟體供應鏈風險持續升高的環境下,企業已不能只在系統上線前進行一次性的安全檢測。如何把安全要求提前嵌入開發流程,持續檢查原始碼、第三方套件與編譯後成品,並讓開發與資安團隊能更快理解、排序與修正弱點,已成為 DevSecOps 落地的重要課題。
全方位雲端與資安技術專家——羽昇國際,透過 Lucent Sky AVM,協助企業將靜態應用程式安全測試(SAST)、二進位碼分析(Binary Analysis)、軟體組成分析(SCA)與軟體物料清單(SBOM)管理整合至應用程式安全流程。Lucent Sky AVM 更透過脈絡分析與 Instant Fix 弱點修正技術,協助團隊把掃描結果進一步轉化為可執行的修復工作,建立從「偵測、判讀、修復到持續驗證」的應用程式安全流程。
企業導入程式碼安全檢測的四大痛點
企業在導入應用程式安全與 DevSecOps 流程時,多數面臨的挑戰並非缺少掃描工具,而是掃描結果難以真正轉化為開發團隊可以執行的修復工作。
大量告警與誤報拖慢修復效率
傳統檢測工具往往傾向盡可能找出所有疑似弱點,卻未充分考量程式碼前後文與既有防護設計,導致開發人員需投入大量時間判讀真實風險。
找到問題,卻缺少可執行的修復建議
許多工具僅提供通用文字建議或範例程式碼,無法針對企業實際原始碼提供可直接參考的安全寫法,使修復高度依賴個別開發人員的經驗。
委外開發或既有系統缺少原始碼
當企業僅取得 Java 或.NET 等特定技術框架的編譯後成品時,僅支援原始碼掃描的白箱工具便無法發揮作用,形成安全檢測盲區。
第三方套件與SBOM難以持續管理
現代應用程式大量引用開源套件,企業不僅要掌握已知 CVE 漏洞,還需因應客戶、供應鏈或法規要求產出 SBOM。
什麼是 Lucent Sky AVM?深度解構 Lucent Sky AVM 核心能力
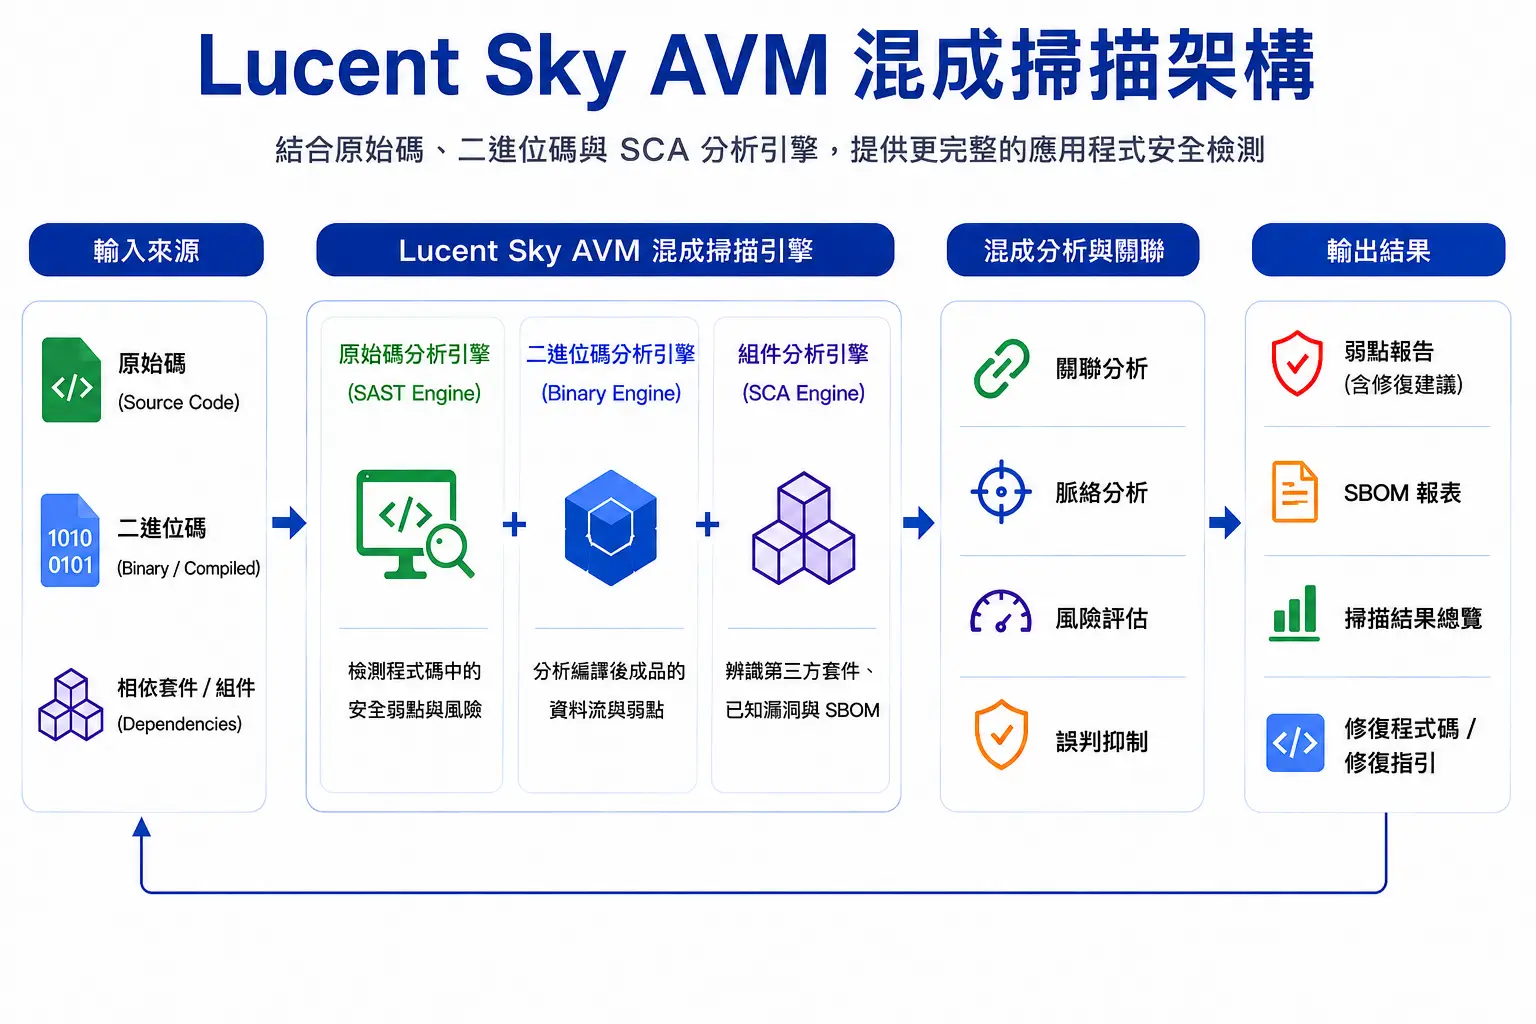
Lucent Sky AVM 並非單一引擎的掃描工具,而是整合多重分析技術與修復機制的應用程式安全平台,協助企業全面覆蓋軟體開發生命週期的安全需求。企業可依專案類型與檔案可取得性,彈性啟用不同的分析引擎,其核心能力包括:
原始碼靜態檢測 (SAST)
在未執行程式前分析原始碼,辨識常見程式碼弱點,找出 SQL 注入攻擊 (SQL Injection)、Cross-Site Scripting (XSS) 及 CWE 類型弱點,適合開發與測試階段。
二進位碼分析 (Binary Analysis)
針對委外開發或歷史系統等無原始碼情境,可直接檢測 Java 或 .NET 之編譯後成品,突破傳統白箱檢測限制。
軟體組成分析 (SCA)
辨識專案引用的第三方套件、版本與供應商資訊,比對已知 CVE,並協助建立 SBOM,掌握供應鏈風險。
Lucent Sky AVM 核心能力比較表
| 能力 | 解決的問題 | 企業可獲得的價值 |
|---|---|---|
| SAST | 原始碼中存在潛在弱點 | 提早辨識程式碼安全問題 |
| Binary Analysis | 特定系統缺少原始碼 | 在支援的技術範圍內檢查編譯後成品 |
| SCA | 第三方套件與已知漏洞 | 掌握套件版本及相關 CVE |
| SBOM | 軟體組成資訊分散 | 建立軟體元件清單及追蹤依據 |
| Contextual Analysis | 告警需要大量人工判讀 | 協助理解資料流與既有安全處理 |
| Instant Fix | 通用修補建議難以直接落地 | 提供對應弱點位置的修復程式碼建議 |
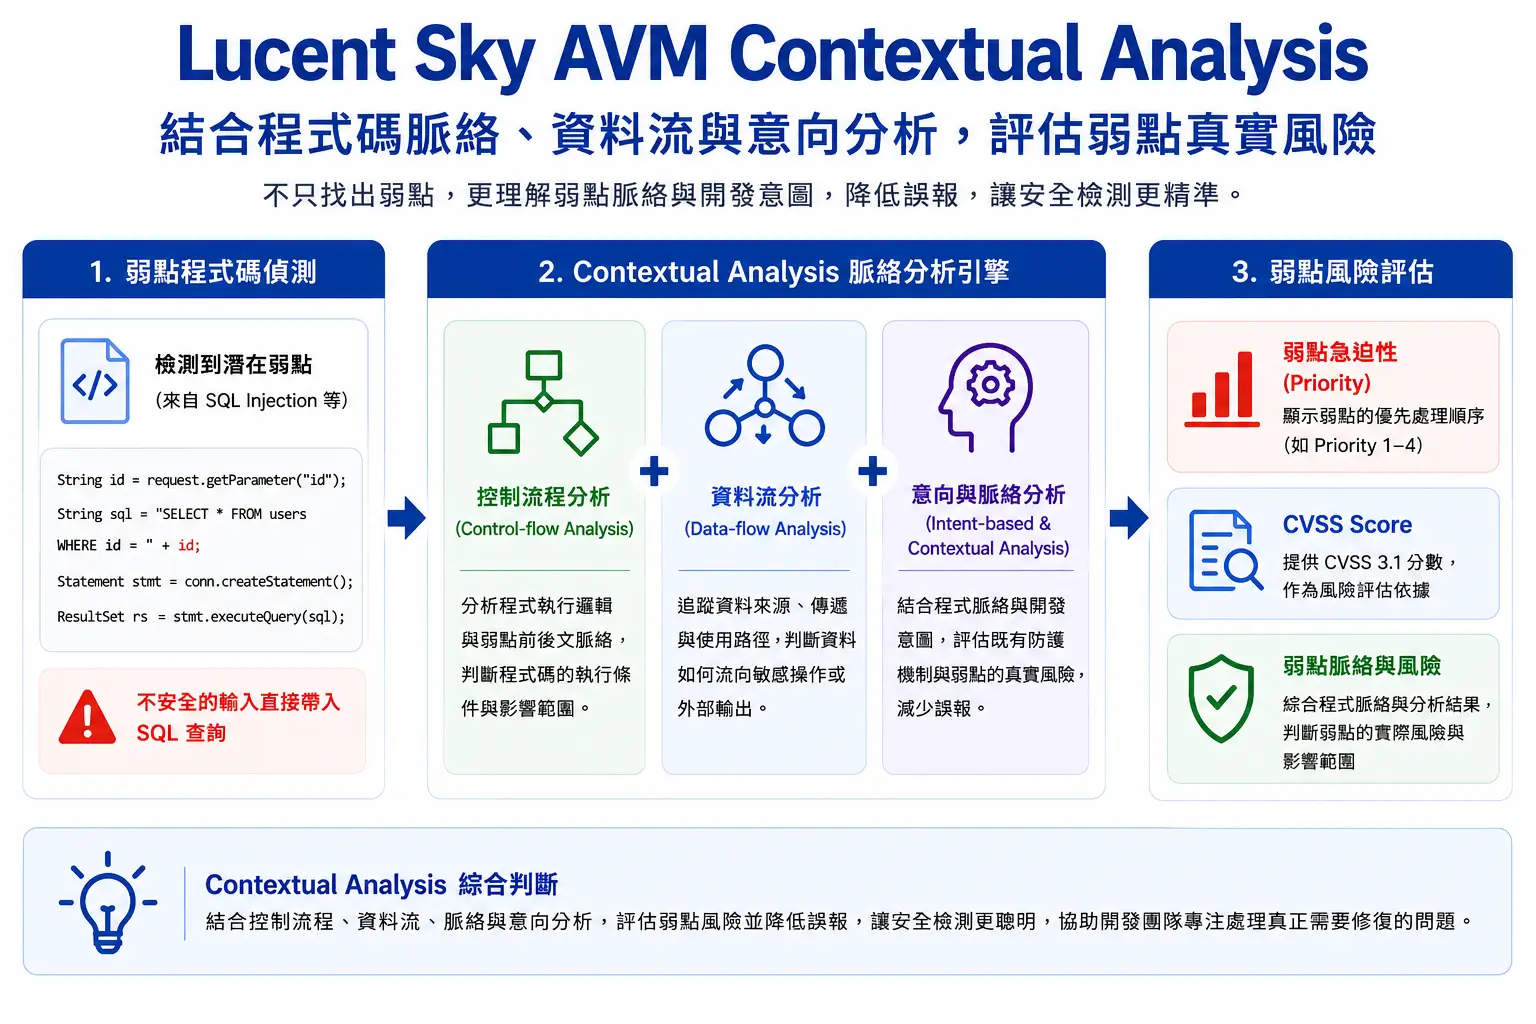
脈絡分析 (Contextual Analysis) :從程式碼脈絡判讀真正需要優先處理的風險
單純以特定函數或語法判斷弱點,容易忽略開發人員已在程式流程中加入輸入限制、字元過濾或其他安全處理。Lucent Sky AVM 的脈絡分析 (Contextual Analysis) 會檢視弱點程式碼的前後文與資料流,判斷不受信任的輸入在抵達敏感函數前,是否已經過相對安全的處理。
彈性導入模式:從單次安全檢測到持續 DevSecOps
以 SQL Injection 與 XSS 為例
當外部 Web Request 的輸入被帶入資料庫查詢或頁面輸出時,一般工具可能直接將其判定為高風險 SQL Injection 或 XSS,Lucent Sky AVM 則會進一步檢查程式碼是否限制字串長度、排除特殊符號或執行編碼 (Encode)。
例如:
- SQL Injection:檢視輸入資料如何進入 SQL 查詢,以及是否使用適當的參數化查詢。
- Cross-Site Scripting(XSS):檢視輸出內容是否依情境進行適當編碼。
- 風險判讀:確認程式碼前後文及既有防護設計,協助調整後續處理的優先順序。
專利弱點修復 Instant Fix:把弱點掃描結果轉換為可執行的修復程式碼
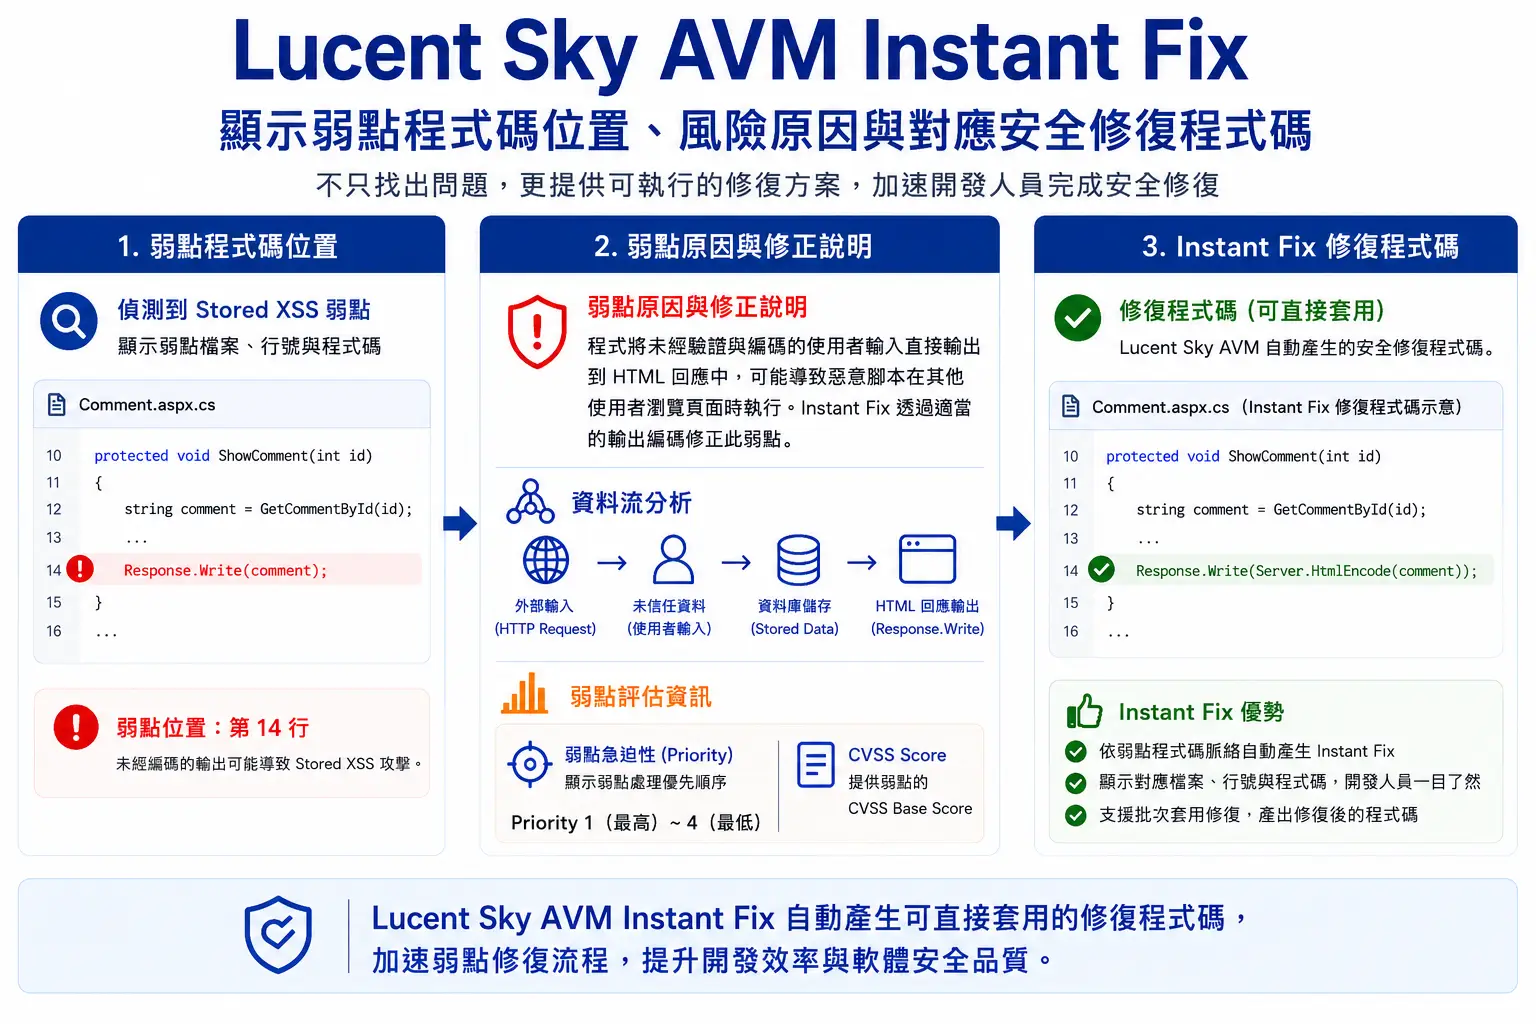
Instant Fix 是 Lucent Sky AVM 的修復能力之一,是 Lucent Sky AVM 最具代表性的核心技術。相較於一般報告僅提供抽象建議,Instant Fix 能針對專案的實際弱點程式碼與上下文,提供安全程式碼、建議修改位置及修復方向。
以 XSS 為例 :
若平台發現程式直接使用來自前端的 Request Parameter,Instant Fix 可建議在資料輸出前加入 HTML Encode,並呈現原始弱點位置與建議新增的安全程式碼,開發人員不必自行從大量文件中拼湊修補方式,即可更直覺地理解弱點成因與修正方向。
Instant Fix 的主要價值 :
精準對應實際程式碼修補
根據專案中的弱點位置提供修復建議,而非只提供固定範例。
協助建立安全規範
結合安全函式庫與 OWASP(Open Web Application Security Project)等安全開發概念,協助團隊建立可重複使用的安全寫法。
批次修復支援
支援批次套用修復並產出專案程式碼,方便團隊後續執行回歸測試。
人工修補輔助
若無法自動修復時,仍可提供供文字修補建議,供團隊依系統架構人工評估、處理。
Instant Fix 如何協助處理 XSS?
SCA 與 SBOM:持續掌握第三方套件及新公告漏洞
SBOM 可協助企業掌握哪些資訊?
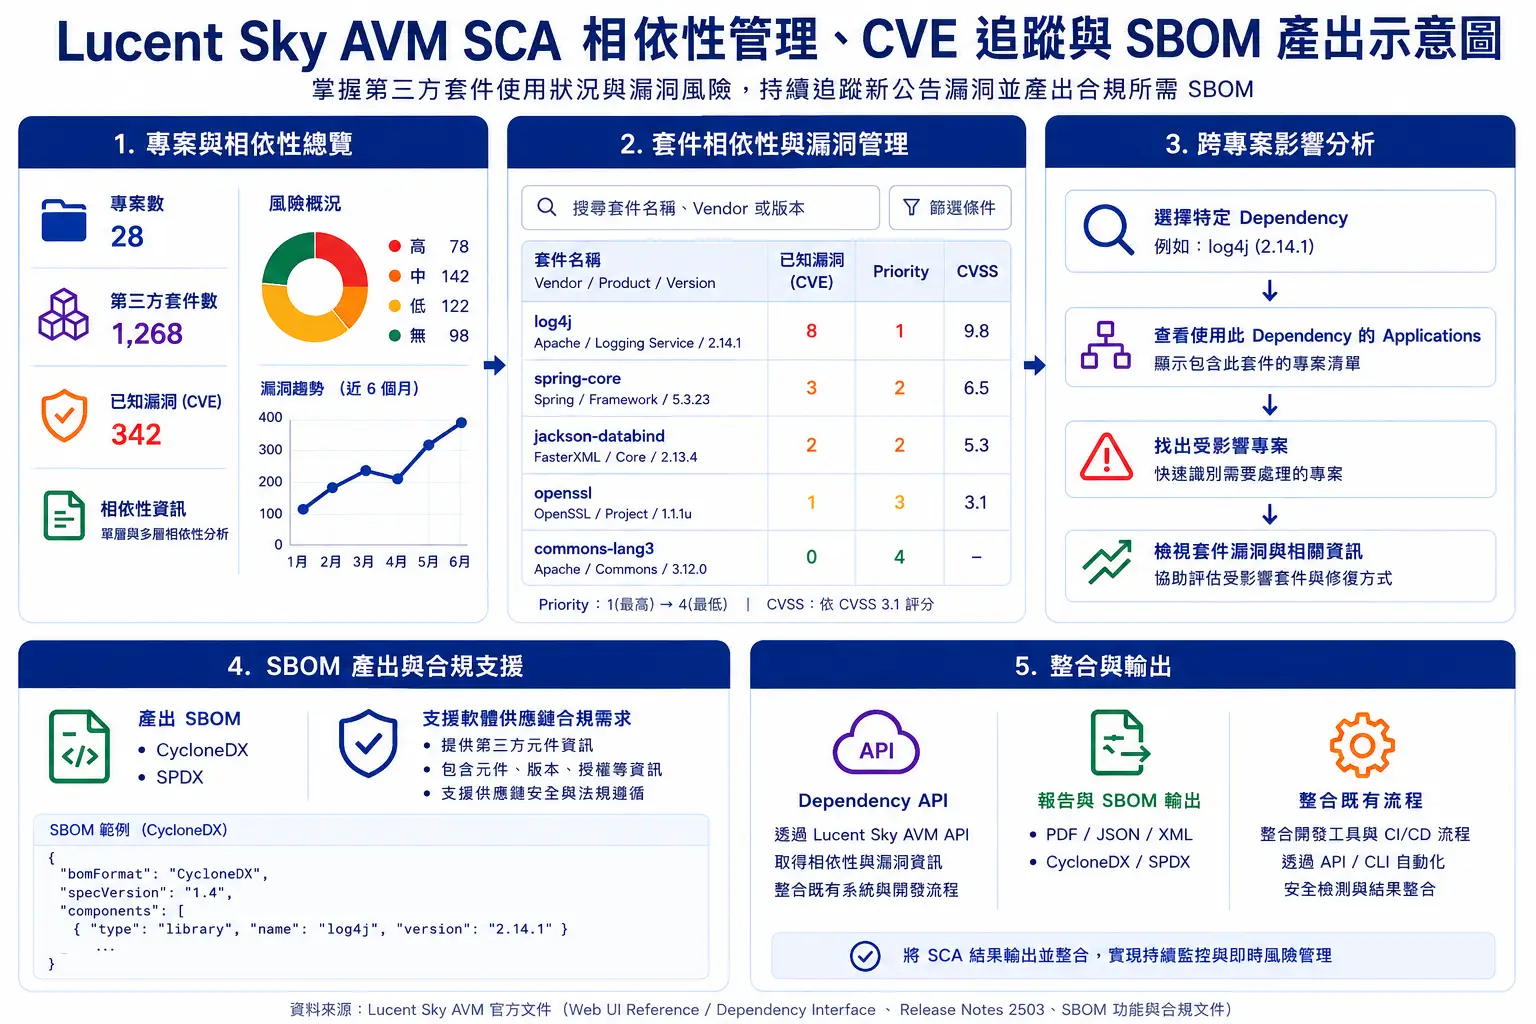
企業的應用程式不只包含自行撰寫的程式碼,也可能引用大量開源函式庫與第三方套件,弱點可能不是來自自行撰寫的程式碼,而是來自引用版本中的已知漏洞。
Lucent Sky AVM 的 SCA 能力可協助識別專案使用的套件、版本與廠商資訊,並透過內建情資來源比對 NVD 等公開資料庫及原廠情資資料,找出對應的 CVE 與建議更新版本。
平台另提供相依性管理介面,集中檢視不同專案使用的套件與漏洞分布。即使某個套件在首次掃描時尚未公告漏洞,後續若出現新的 CVE,管理者仍可透過平台提示掌握哪些專案受到影響,進一步安排升級與修補。
支援 SPDX、CycloneDX 等常見 SBOM 格式。
可匯出 XML、JSON 等格式,供後續平台整合或合規作業使用。
依套件、漏洞與專案進行交叉追蹤,快速盤點同一弱點的影響範圍。
融入 DevSecOps:讓安全掃描成為 CI/CD 的持續關卡
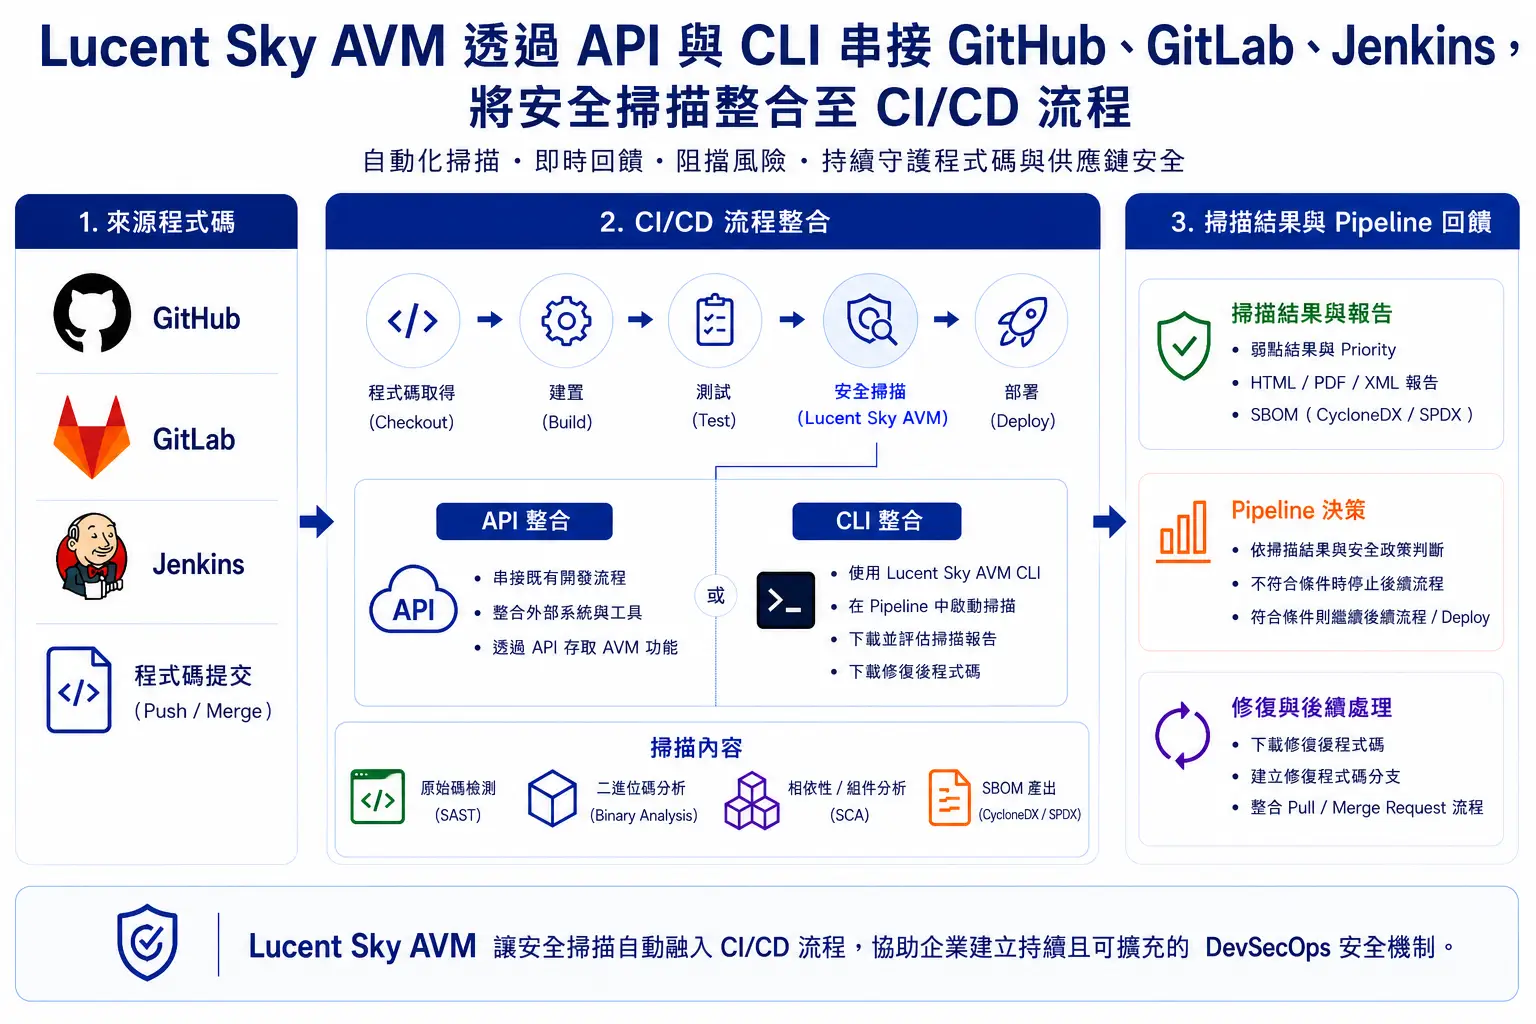
Lucent Sky AVM 提供 Web 應用程式介面 (API) 與命令列介面 (CLI),可與 GitHub、GitLab、Jenkins 等常見開發平台及 CI/CD Pipeline 整合。開發團隊可在程式提交、建置或部署流程中自動觸發掃描,將掃描結果、弱點數量或 SBOM Manifest 回傳至既有流程,讓安全檢測由人工排程轉為持續且可重複執行的自動化關卡。
管理者亦可依組織政策調整掃描參數、啟用或停用特定分析引擎、制定檢測規則及設定白名單。對於經確認不適用、已接受風險或屬於特定開發規範的項目,可使用 Suppress 功能在後續結果中隱藏,降低團隊反覆判讀相同誤報的負擔。
* 備註:實際可使用的 API、CLI、IDE、CI/CD 整合與其他功能,仍應依企業採用的 Lucent Sky AVM 授權版本、部署方式及當期原廠規格確認。
Lucent Sky AVM 如何協助 CRA 所需的弱點管理、SBOM 與技術佐證準備?
對於產品出口歐盟的製造業與軟體供應商,歐盟《網路韌性法案》(Cyber Resilience Act,CRA)使產品弱點管理、SBOM 與技術文件逐漸成為重要要求。Lucent Sky AVM 可協助企業檢查產品是否包含已知弱點、產出 SBOM,並以掃描報告作為產品安全技術文件的一部分。
* 備註:Lucent Sky AVM 並非完整的 CRA 顧問或法遵平台,也不代表僅導入工具即可完成所有合規要求;其價值在於提供程式碼安全檢測、軟體組成盤點與報告證據,協助企業建立 CRA 合規所需的技術基礎,企業仍需搭配弱點治理、必要的通報程序、技術文件及專業法遵評估。
企業如何規劃 Lucent Sky AVM 導入?
導入方式應依企業的專案規模、開發語言、原始碼可取得性、掃描頻率、使用者數量、部署環境與 CI/CD 整合需求規劃。
對低頻率、特定驗收或稽核需求,可評估以單次安全檢測服務方式執行;若企業希望將應用程式安全納入持續開發流程,則可再依使用者數、同時掃描需求、所需分析與修復功能,以及雲端或內部部署需求,規劃適合的 Lucent Sky AVM 訂閱授權與架構。
實際產品 Edition、功能、授權額度與部署方式,應以當期 Lucent Sky 原廠授權政策與專案規劃為準,避免將單一專案的授權組合直接套用至所有企業情境。
建議導入流程
| 階段 | 執行工作 | 評估重點 |
|---|---|---|
| 需求盤點 | 整理專案、語言、框架及開發流程 | 確認實際檢測範圍 |
| 技術評估 | 確認 SAST、Binary、SCA 等需求 | 檢查功能適用性 |
| PoC 驗證 | 選擇代表性專案進行測試 | 弱點涵蓋率、誤報、修復適用性 |
| 流程整合 | 評估 API、CLI 與 CI/CD 整合 | 確認現有流程可行性 |
| 授權規劃 | 依使用者、掃描需求與部署方式評估 | 確認版本及授權額度 |
| 持續優化 | 檢視結果、修復流程及新漏洞追蹤 | 建立可持續的安全治理流程 |
羽昇專家觀點:
在協助企業導入應用程式安全檢測的過程中,我們觀察到,真正影響 DevSecOps 成效的關鍵,不是掃描工具能產生多少告警,而是掃描結果能否被開發團隊理解、接受並快速轉化為修復行動。若報告充滿重複誤報、風險高估與過於籠統的修補建議,即使檢測頻率再高,也可能形成新的流程瓶頸。
羽昇國際建議企業在評估 SAST 或 SCA 平台時,從以下面向評估實際價值:
- 判讀品質優先於告警總數:不能只比較掃描出的弱點數量,更應確認平台能否理解資料流、前後文與既有安全處理,協助團隊降低誤報及不合理的風險高估。
- 重視「修復能力」對開發效率的實質提升:能否自動給予可用的修補程式碼(如 Instant Fix),是縮短弱點修復週期(MTTR)的決策關鍵。
- 同時治理自研程式碼與軟體供應鏈:將 SAST、Binary、SCA、SBOM 與 CI/CD 視為整體流程,既處理自行開發的弱點,也持續追蹤第三方套件與新公告 CVE
羽昇國際可依企業的開發語言、專案數量、程式碼行數、掃描頻率、原始碼可取得性及 CI/CD 架構,協助評估合適的 Lucent Sky AVM 授權與導入方式,並透過 PoC 使用實際專案驗證弱點涵蓋率、誤報情況與 Instant Fix 的適用程度,讓企業以可量化的結果建立應用程式安全治理基線。
現在就思考一下,企業目前適合評估 Lucent Sky AVM 嗎? 如果有以下需求, 歡迎進一步聯繫我們:
- 希望把應用程式安全檢測納入 DevSecOps 的企業
- 需要改善弱點判讀及修復工作流程的研發團隊
- 具有委外開發、歷史系統或原始碼取得限制的組織
- 需要管理第三方套件、CVE 與 SBOM 的軟體供應商
- 正在評估 CRA 相關弱點管理與技術文件需求的企業
Lucent Sky AVM 常見問題 (FAQ)
Lucent Sky AVM 可執行原始碼靜態應用程式安全測試 (SAST)、Java/.NET 等二進位碼分析,以及第三方套件的軟體組成分析 (SCA)。企業可依專案內容啟用不同分析引擎。
一般報告多提供固定文字或範例,Instant Fix 則依實際弱點原始碼與上下文產生對應的安全程式碼,指出應修改的位置及建議寫法。部分授權模式還可批次套用修復,產出修正後的專案程式碼供開發團隊驗證。
任何程式碼掃描工具都無法保證完全沒有誤報。Lucent Sky AVM 透過 Contextual Analysis 檢視資料流、前後文與既有防護設計,以降低誤報及風險高估;企業仍應由開發或資安人員確認最終處置。
在支援的技術框架下,可使用 Java 或 .NET 等編譯後二進位成品進行分析。這特別適合委外開發、歷史系統或因合約無法取得完整原始碼的情境。
平台支援 SPDX、CycloneDX 等常見 SBOM 格式,亦可匯出 XML、JSON,供軟體供應鏈管理、平台串接與合規文件使用。
可以。Lucent Sky AVM 提供 Web API 與 CLI,可由 CI/CD Pipeline 自動觸發掃描、取得結果並回傳 SBOM 或弱點資訊。
Lucent Sky 可提供弱點檢測、SBOM 與安全報告,作為 CRA 技術要求與佐證的一部分,但無法單獨涵蓋 CRA 的所有治理、通報及法遵要求,企業仍需搭配完整的合規制度與專業顧問。
先整理 PoC 資訊,包含專案數量、開發語言與框架、程式碼行數及建置方式,再安排以實際專案進行掃描。完成後可針對弱點數量、風險分布、Instant Fix 建議與適用性進行說明與驗證。
管理介面可切換中文,但 Instant Fix 與部分修正建議內容仍以英文呈現。
企業可聯繫羽昇國際,說明目前的程式碼安全需求、開發環境、專案規模及預期導入目標。羽昇國際可協助評估 Lucent Sky AVM 的適用功能、授權需求與 PoC 規劃,讓企業依實際驗證結果決定後續導入方式。